.
🧨 Qué pasó, exactamente
Un análisis de Kaspersky Security Services sobre incidentes de ransomware ocurridos entre mayo y junio de 2026 en organizaciones colombianas y mexicanas encontró algo llamativo: no hubo sofisticación técnica. Al contrario — no hubo malware que detectar.
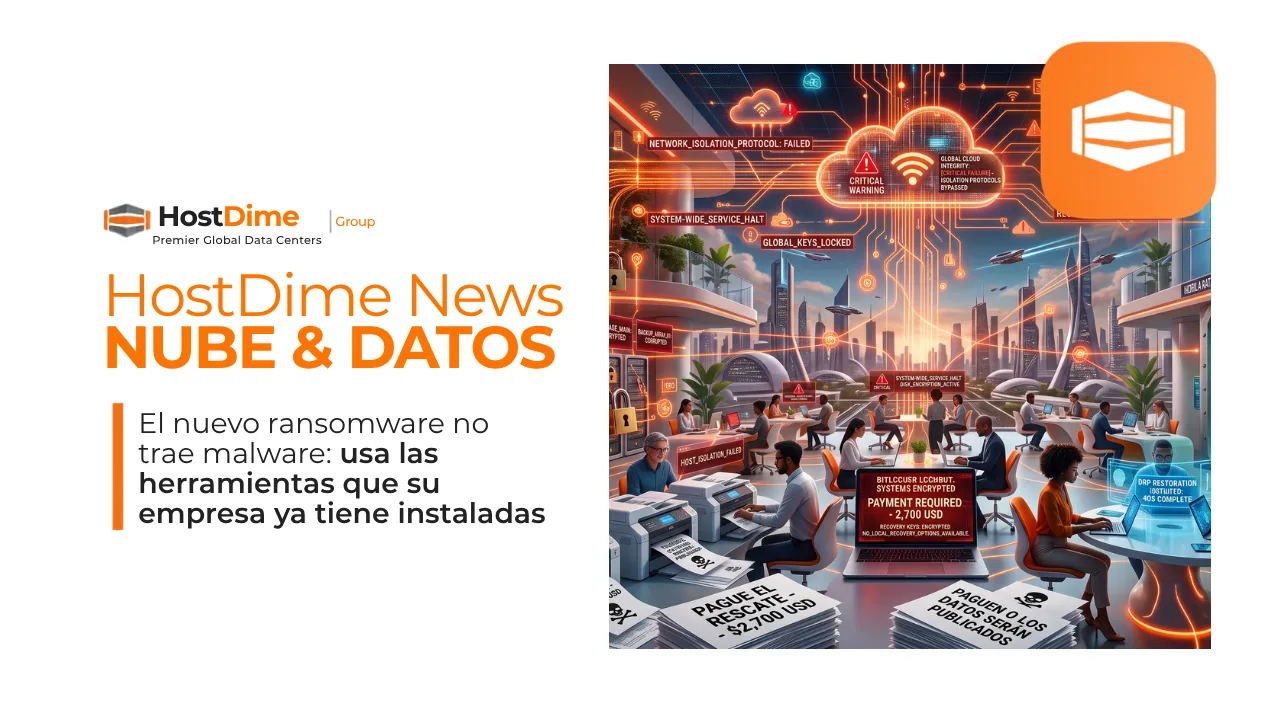
Los atacantes cifraron los sistemas usando BitLocker, la herramienta de cifrado que ya viene incluida en Windows.
Imprimieron la nota de extorsión en las impresoras corporativas de las propias víctimas.
El rescate exigido en el caso colombiano fue de 2.700 dólares.
Esa última cifra es la más incómoda de las tres. No es un descuido: es diseño. Un rescate bajo es un rescate que una empresa pequeña puede pagar sin escalar el incidente y sin cambiar nada después. El negocio criminal no está en el monto, está en el volumen y en el silencio.
Conviene subrayar algo aquí: cuando el incidente compromete datos personales, guardar silencio no es una opción administrativa. La Ley 1581 de 2012 obliga a reportar el incidente ante la Superintendencia de Industria y Comercio. Pagar y seguir como si nada suma una segunda contingencia a la primera.
📉 Menos ataques. Mucho más daño.
La tendencia regional confirma el patrón: el número de ataques de ransomware bajó frente a hace tres o cuatro años, pero el impacto por incidente se disparó. Un solo evento puede significar desde miles hasta millones de dólares en pérdidas para una organización.
En el primer semestre de 2026, Colombia registró 33 víctimas publicadas en portales de filtración, detrás de Brasil, México y Argentina. Vale la pena leer bien esa cifra: son los casos que se hicieron públicos. Los que se resolvieron pagando en silencio —como el de los 2.700 dólares— no aparecen en ninguna estadística.
Y el modelo mutó: ya no basta con cifrar. La doble extorsión —cifrar los datos y amenazar con publicarlos— combina la interrupción operativa con la exposición de información. Para una empresa colombiana eso significa dos facturas simultáneas: la operativa y la regulatoria.
⚙️ Por qué esto cambia la conversación de infraestructura
Si el atacante entra con credenciales válidas y cifra con una herramienta firmada por Microsoft, la pregunta "¿cómo lo detecto?" pierde buena parte de su utilidad. La pregunta que queda es más dura y más práctica:
¿Cuánto tardo en volver a operar sin pagar?
Ahí la respuesta deja de ser software y pasa a ser arquitectura:
Respaldos aislados del entorno productivo. Un backup accesible con las mismas credenciales que el servidor comprometido se cifra junto con el servidor. Deja de ser un respaldo.
Restauración probada, no solo programada. La mayoría de las empresas verifica que el backup corre. Muy pocas verifican que restaura — y esa diferencia se descubre el peor día posible.
Continuidad diseñada, no improvisada. Un DRP documentado, con RTO y RPO definidos en números, convierte una crisis de días en una interrupción de horas.
Jurisdicción colombiana. Cuando hay exfiltración de datos, dónde viven físicamente sus datos deja de ser un detalle técnico y se vuelve su posición legal frente a la SIC.
Nuestro Data Center Nebula —Tier IV del Uptime Institute, ICREA Nivel V, en la Zona Franca de Tocancipá— aporta la base: redundancia con 99.9995% de disponibilidad y datos bajo ley colombiana.
La capa de recuperación, en cambio, es un servicio que se activa: Veeam Cloud Backup, con respaldo gestionado y aislado del entorno productivo. Si no sabe con certeza si su plan actual lo incluye, esa es la primera pregunta que vale la pena resolver esta semana.
📌 Quick win: audite estos 3 puntos
Intente restaurar, no revise el reporte. Tome un archivo real y restáurelo hoy — siempre a una ubicación alterna, nunca sobre el original. Cronometre cuánto tarda. Ese número es su RTO real; todo lo demás es estimación.
Verifique el aislamiento. Pregunte si sus respaldos se pueden borrar o cifrar con las mismas credenciales de administrador de su servidor. Si la respuesta es sí, no tiene respaldo — tiene una copia.
Ponga BitLocker bajo control central. Las claves de recuperación deben estar custodiadas en Active Directory o Entra ID, y su equipo debe recibir una alerta si BitLocker se activa en un equipo que no estaba cifrado. Un cifrado que usted no ordenó es la primera señal del ataque, no un ajuste de seguridad.
El ransomware de 2026 no apuesta a que usted no tenga antivirus. Apuesta a que nunca probó su restauración.
Un abrazo, Equipo HostDime Colombia
🌐 www.hostdime.com.co 📞 Línea directa: +57 300 910 85 85 #Ransomware #Ciberseguridad #Backup #DRP #DataCenter #Ley1581 #HostDimeColombia